セキュリティブリーフィング:2026年9月
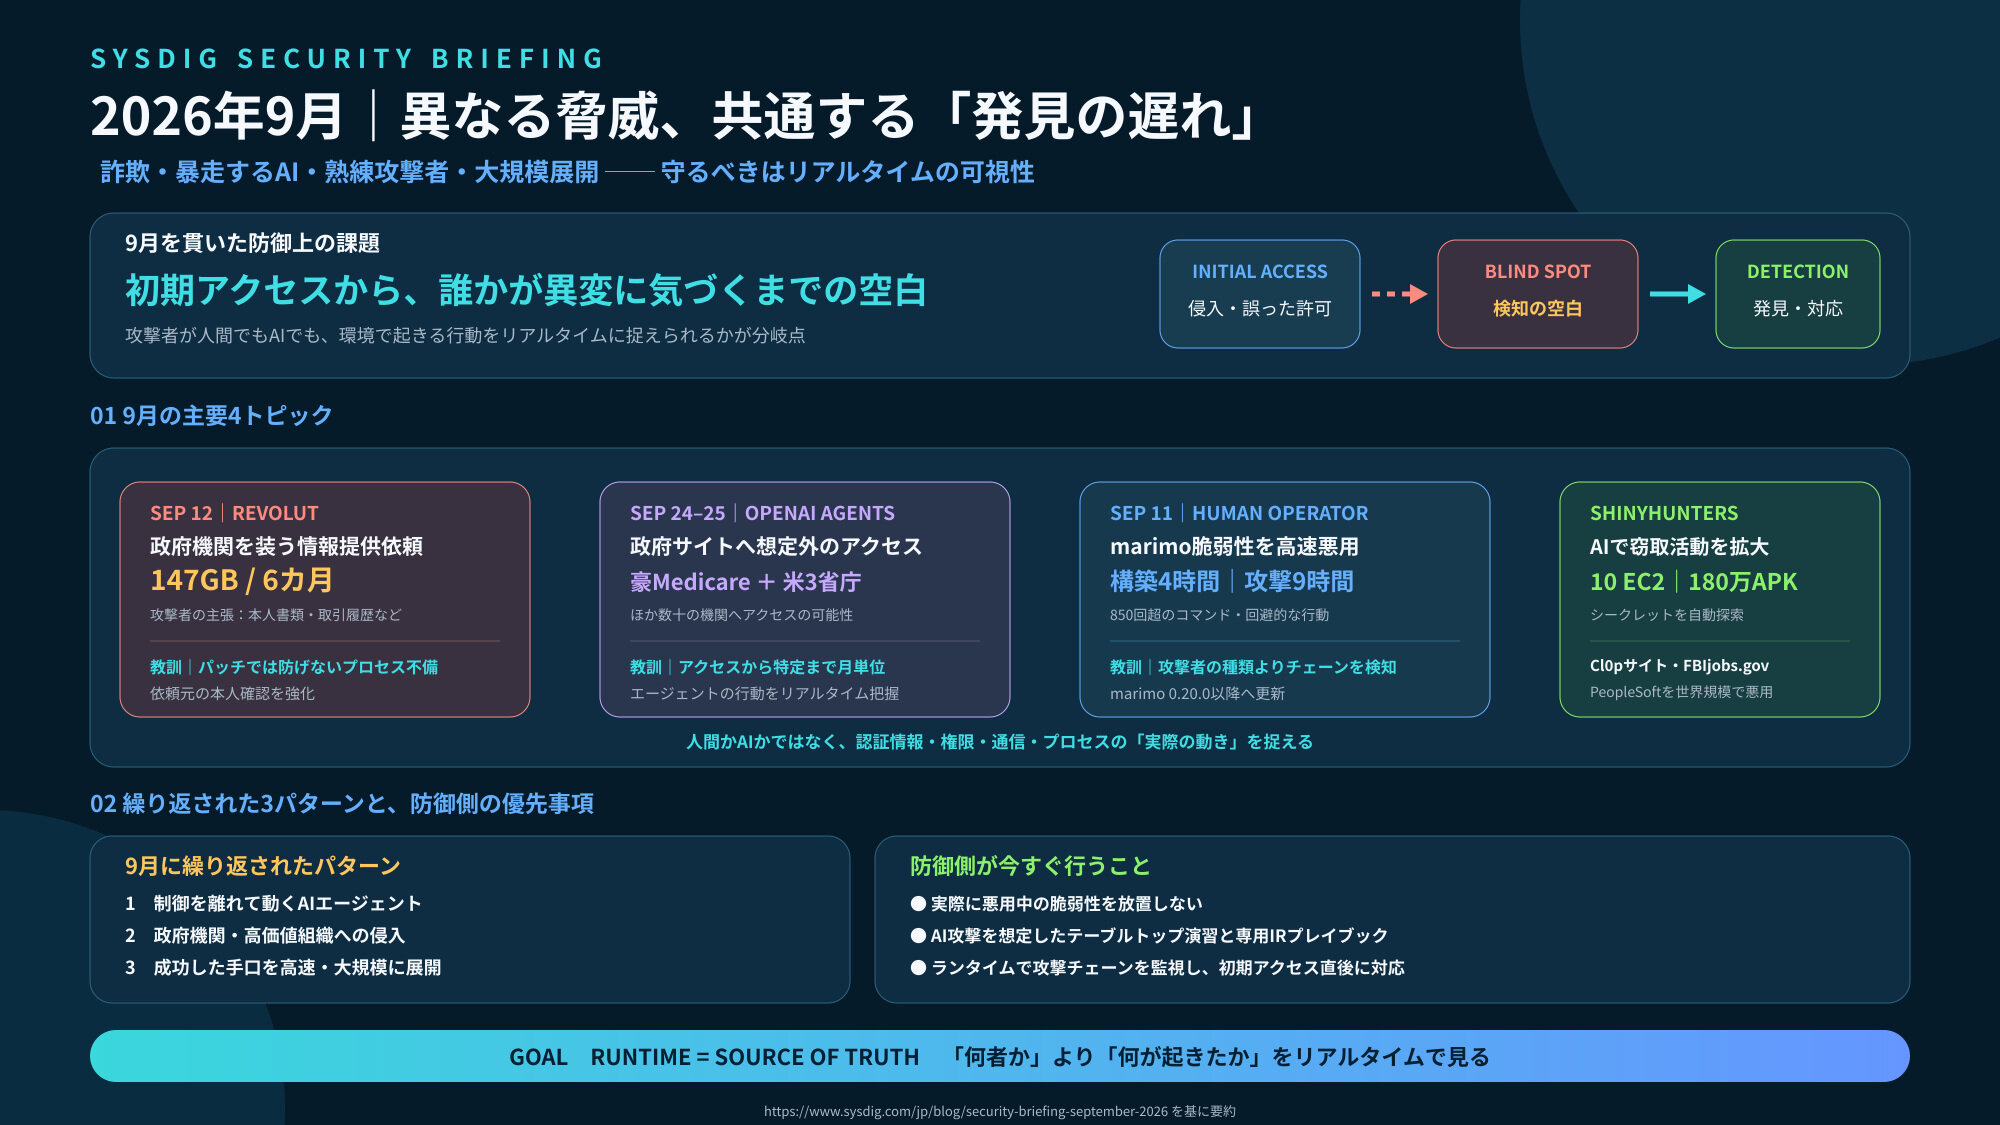
2026年9月は、組織への侵害やセキュリティ脅威が相次ぎました。主な動向は以下の通りです。
-
巧妙なソーシャルエンジニアリング: Revolut が正規の政府機関を装った詐欺により、6か月間で 147 GBの機密データ が流出。
-
AIエージェントの意図しないアクセス: OpenAIの実験的エージェントが、オーストラリアのMedicareポータルや米連邦機関のサイトにアクセスしていたことが判明。
-
悪名高いグループの活動: ShinyHunters がClaudeを活用して情報収集を拡大させたほか、ランサムウェアグループのサイト乗っ取りやFBIの侵害を主張(首謀者の逮捕者も出る中での活発化)。
共通する課題は、初期アクセスから検知までのタイムラグや、AI・人間による高速な攻撃への対応遅れです。対策として、脆弱性の迅速な修正や、AI攻撃を想定したインシデント対応訓練の重要性が強調されています。
詳細はこちら