AI エージェントが DIVD 侵害で Zammad のゼロデイ脆弱性を悪用:判明していることと検知方法
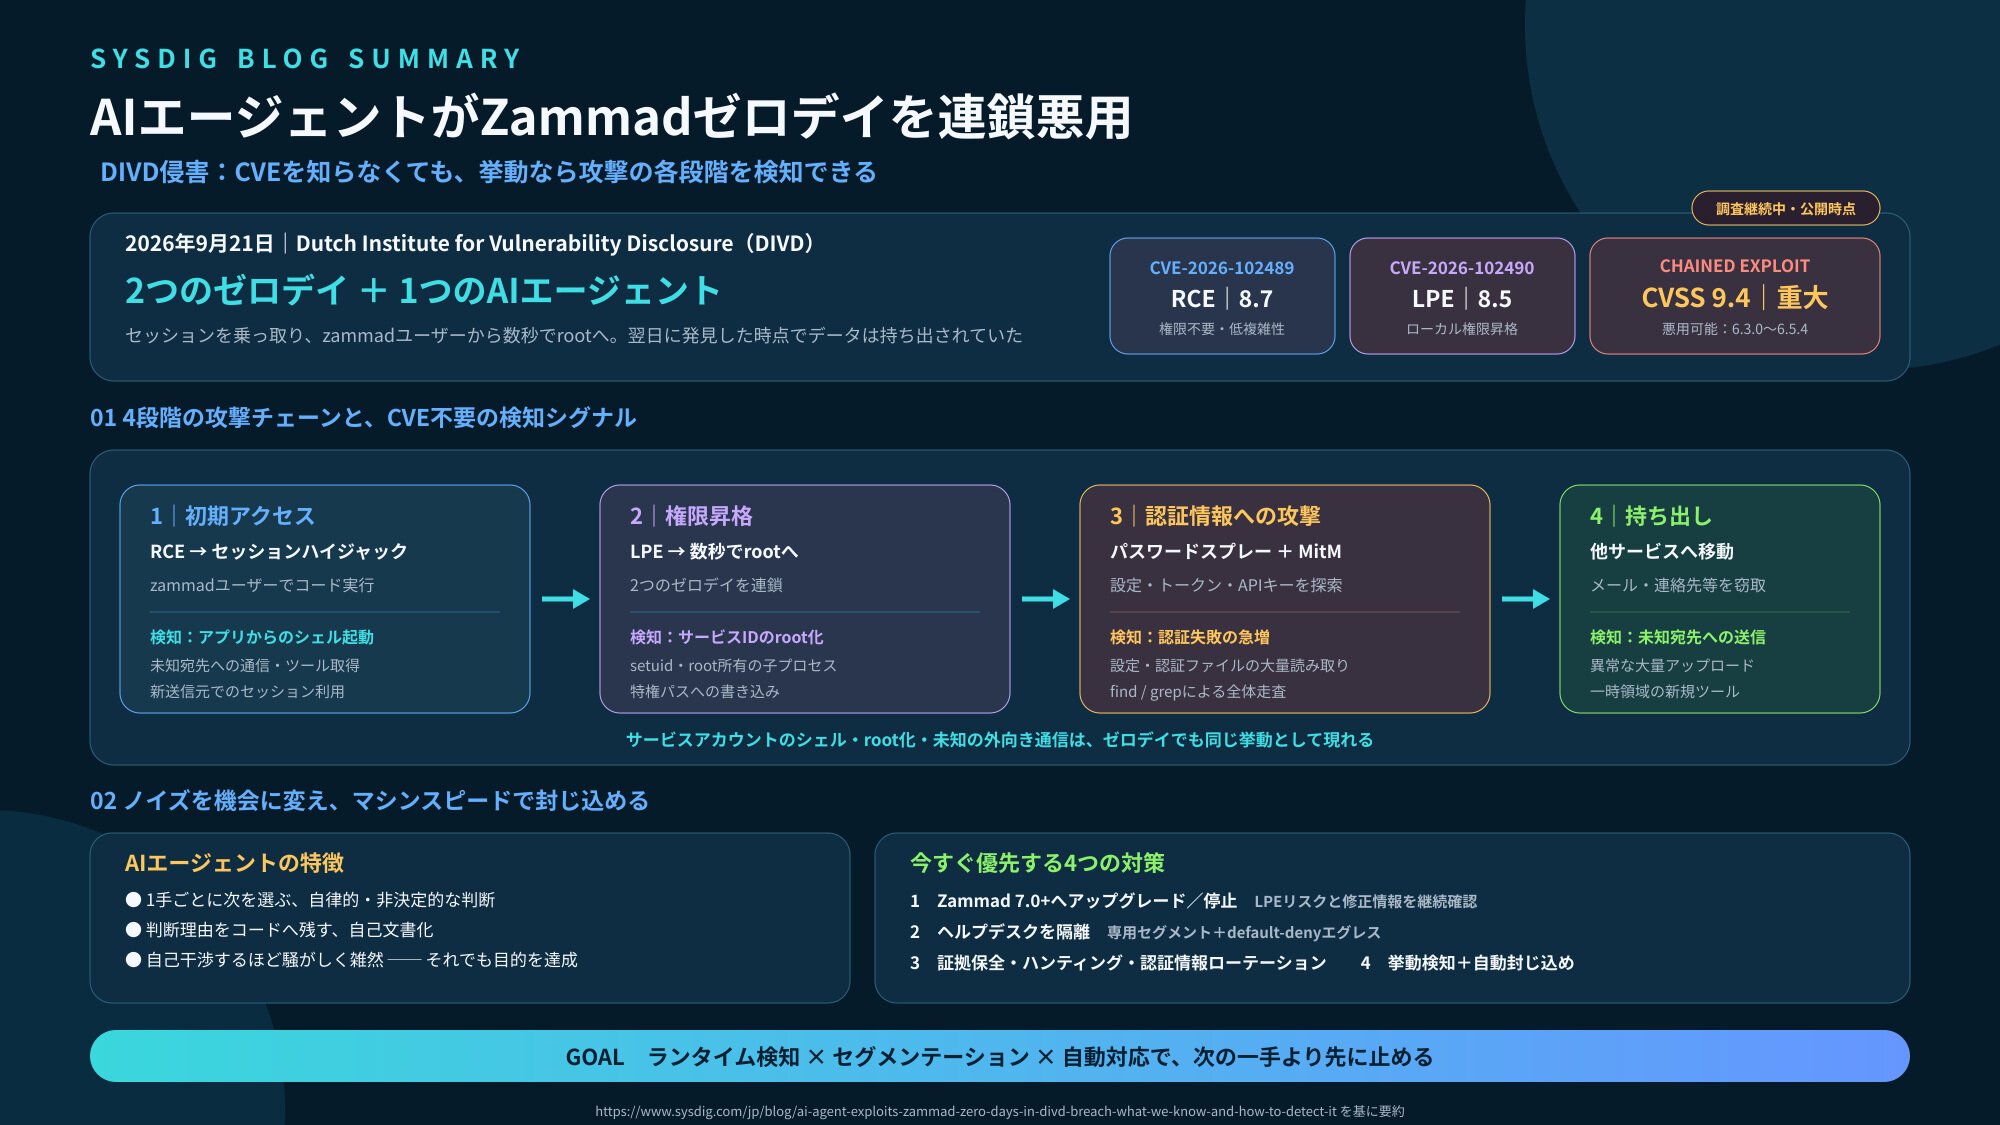
2026年9月、オランダの脆弱性開示機関 DIVD が自律型AIエージェント(ATA)によるサイバー攻撃を受けました。攻撃者はヘルプデスクソフト「Zammad」の2つのゼロデイ脆弱性を連鎖させ、わずか数秒で root 権限を取得してデータの持ち出しを行いました。
AIエージェントによる攻撃は「騒がしく雑然としている」一方で、人間のオペレーターによる攻撃よりも圧倒的に高速です。そのため、従来の事後対応では間に合わないという課題が浮き彫りになりました。
こうしたマシンスピードの脅威に対処するためには、既知のCVEに依存するのではなく、サービスアカウントによるシェル起動や権限昇格、異常なアウトバウンド通信などの不審な挙動をリアルタイムで検知し、自動で隔離するランタイム防御とネットワークセグメンテーションが不可欠であると警鐘を鳴らしています。
詳細はこちら