なぜサイバーセキュリティ啓発月間は、今も「基本」に立ち返るのか
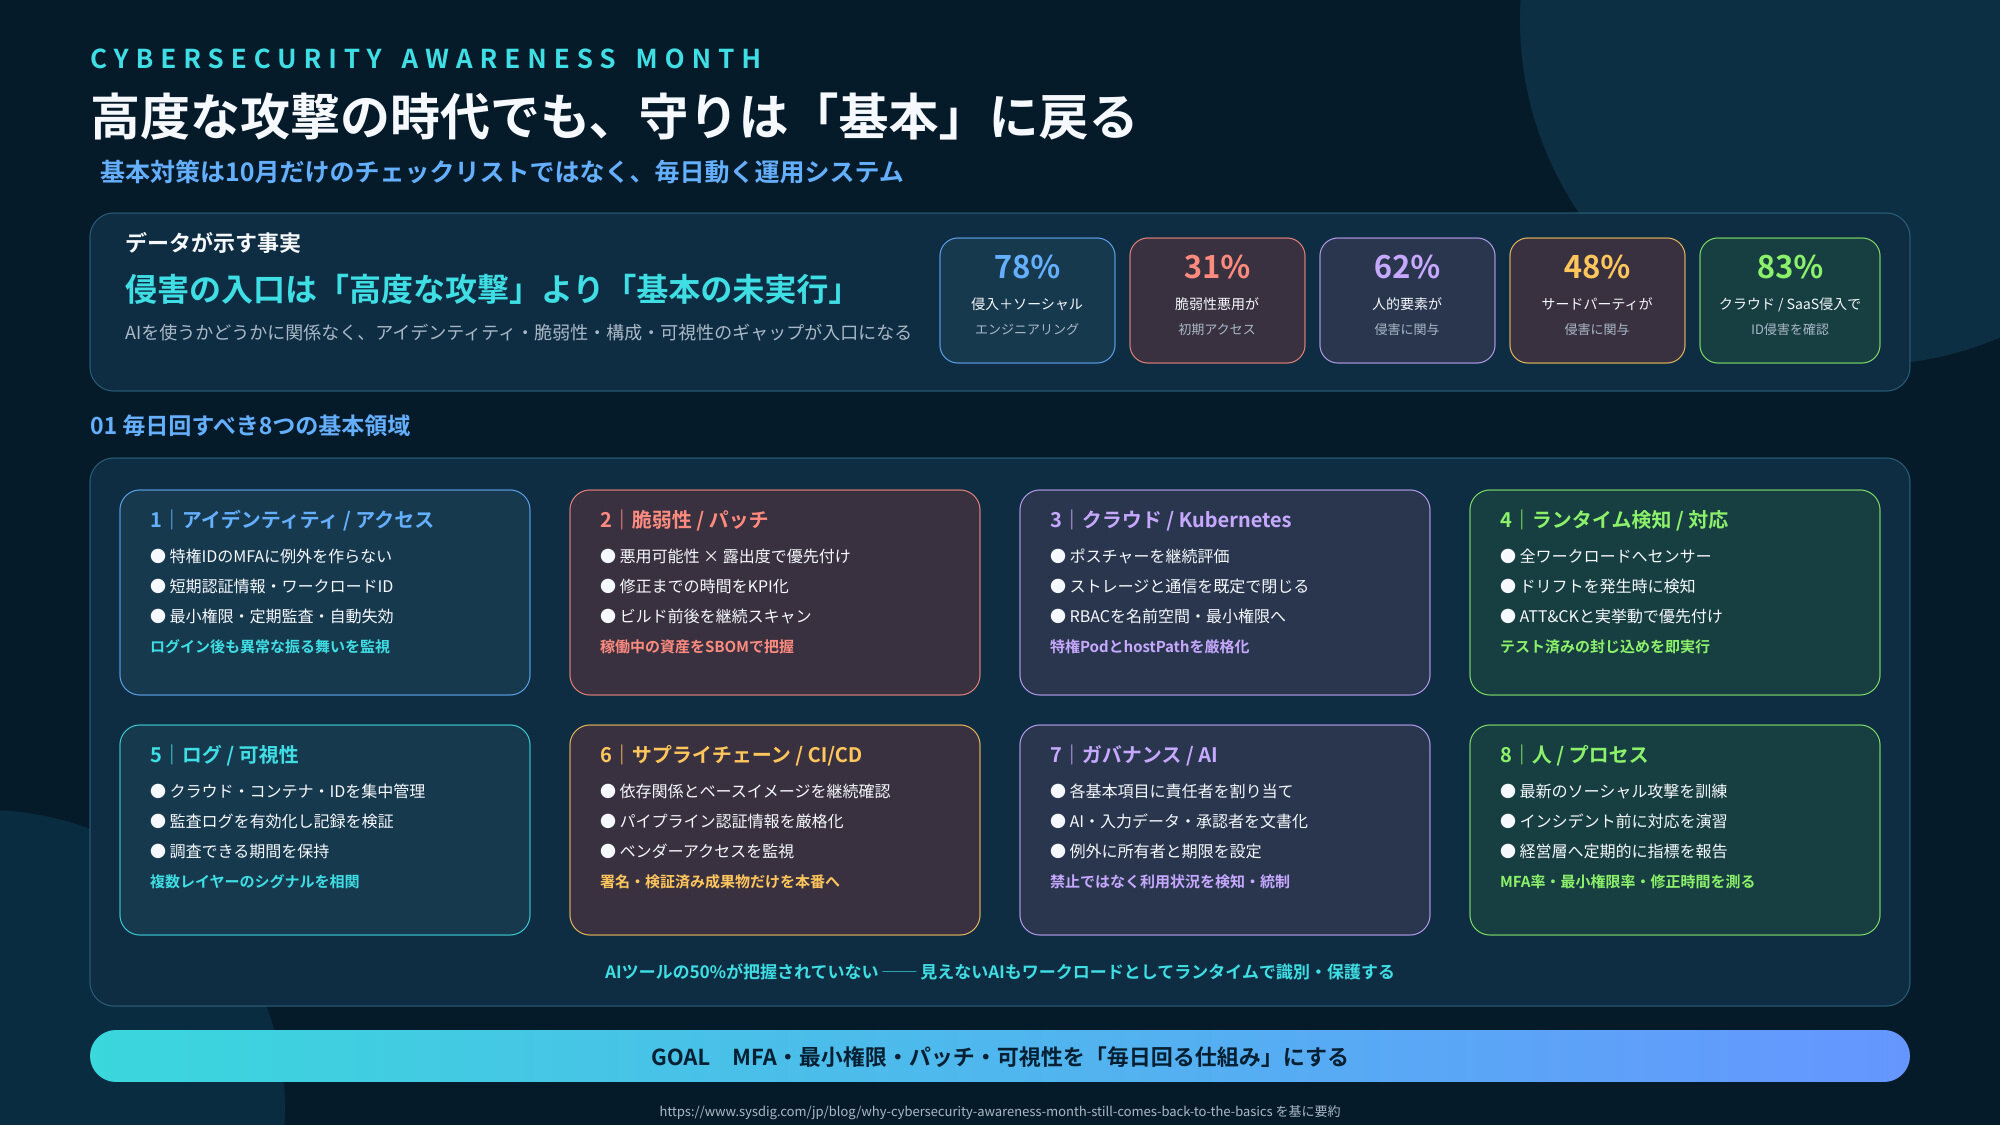
サイバーセキュリティの侵害が後を絶たない根本的な原因は、MFAの欠如、過剰な権限、パッチ未適用といった「基本」の徹底が軽視されている点にあります。これらは季節限定のチェックリストではなく、日々の運用として実行すべきものです。
効果的なセキュリティを維持するためには、以下の基本原則を組織全体で実践することが不可欠です。
-
アイデンティティ管理:MFAの強制、短期間有効な認証情報や最小権限の適用。
-
脆弱性・構成管理:悪用可能性に基づく優先的なパッチ適用や継続的なポスチャーチェック。
-
ランタイム防御:センサーによる常時監視と、検知時の迅速な封じ込め。
-
ガバナンスとプロセス:明確な責任者の割り当てや、実戦的なインシデント対応演習の実施。
基本を継続的に実行することこそが、巧妙化する攻撃を防ぐ最も確実な手段であると解説しています。
詳細はこちら