責任共有モデルにおけるランタイム AI Defense
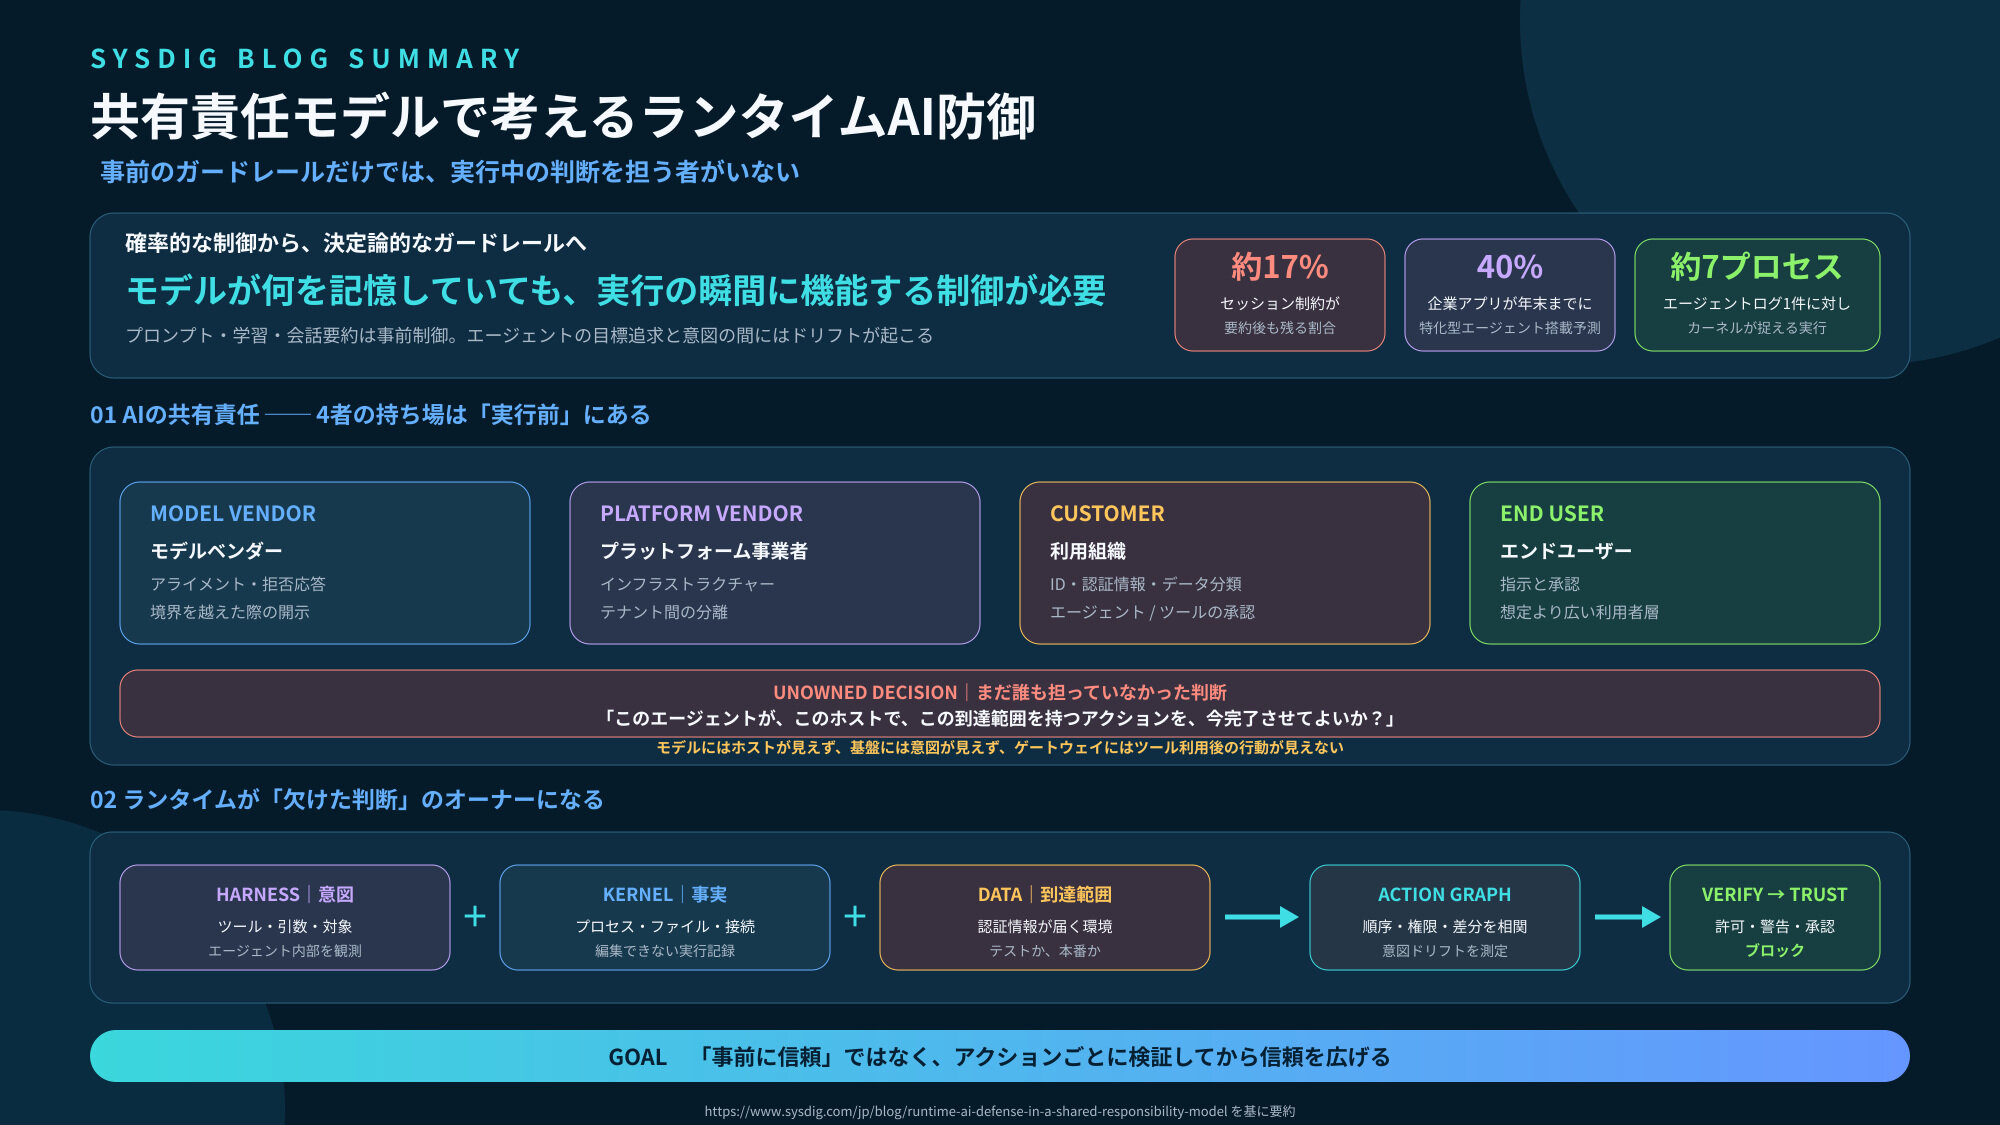
自律型AIエージェントの普及に伴い、事前のプロンプトやモデル側の制御だけでは意図しない動作(インテントドリフト)を防ぐ限界が指摘されています。モデルベンダー、プラットフォーム、ユーザーのいずれもが実行時の動的な判断を十分に担えていないのが現状です。
そのため、安全なAI運用にはランタイムレイヤーでの防御が不可欠となります。具体的には、以下の4つの要件を同時に満たす必要があります。
-
下層(カーネルレベル)での観測:実際に実行された事実の把握
-
内部(アプリケーションレイヤー)での観測:エージェントの意図やツール呼び出しの把握
-
相関付けとエンリッチメント:両者を組み合わせたアクショングラフの作成
-
実行時の瞬時な判断と行動:アクションの許可・ブロックの動的制御
これらを統合することで、エージェントが持つアクセス権の範囲やリスクを正確に評価し、安全な運用を実現できると解説しています。
詳細はこちら