セキュリティブリーフィング:2026年8月
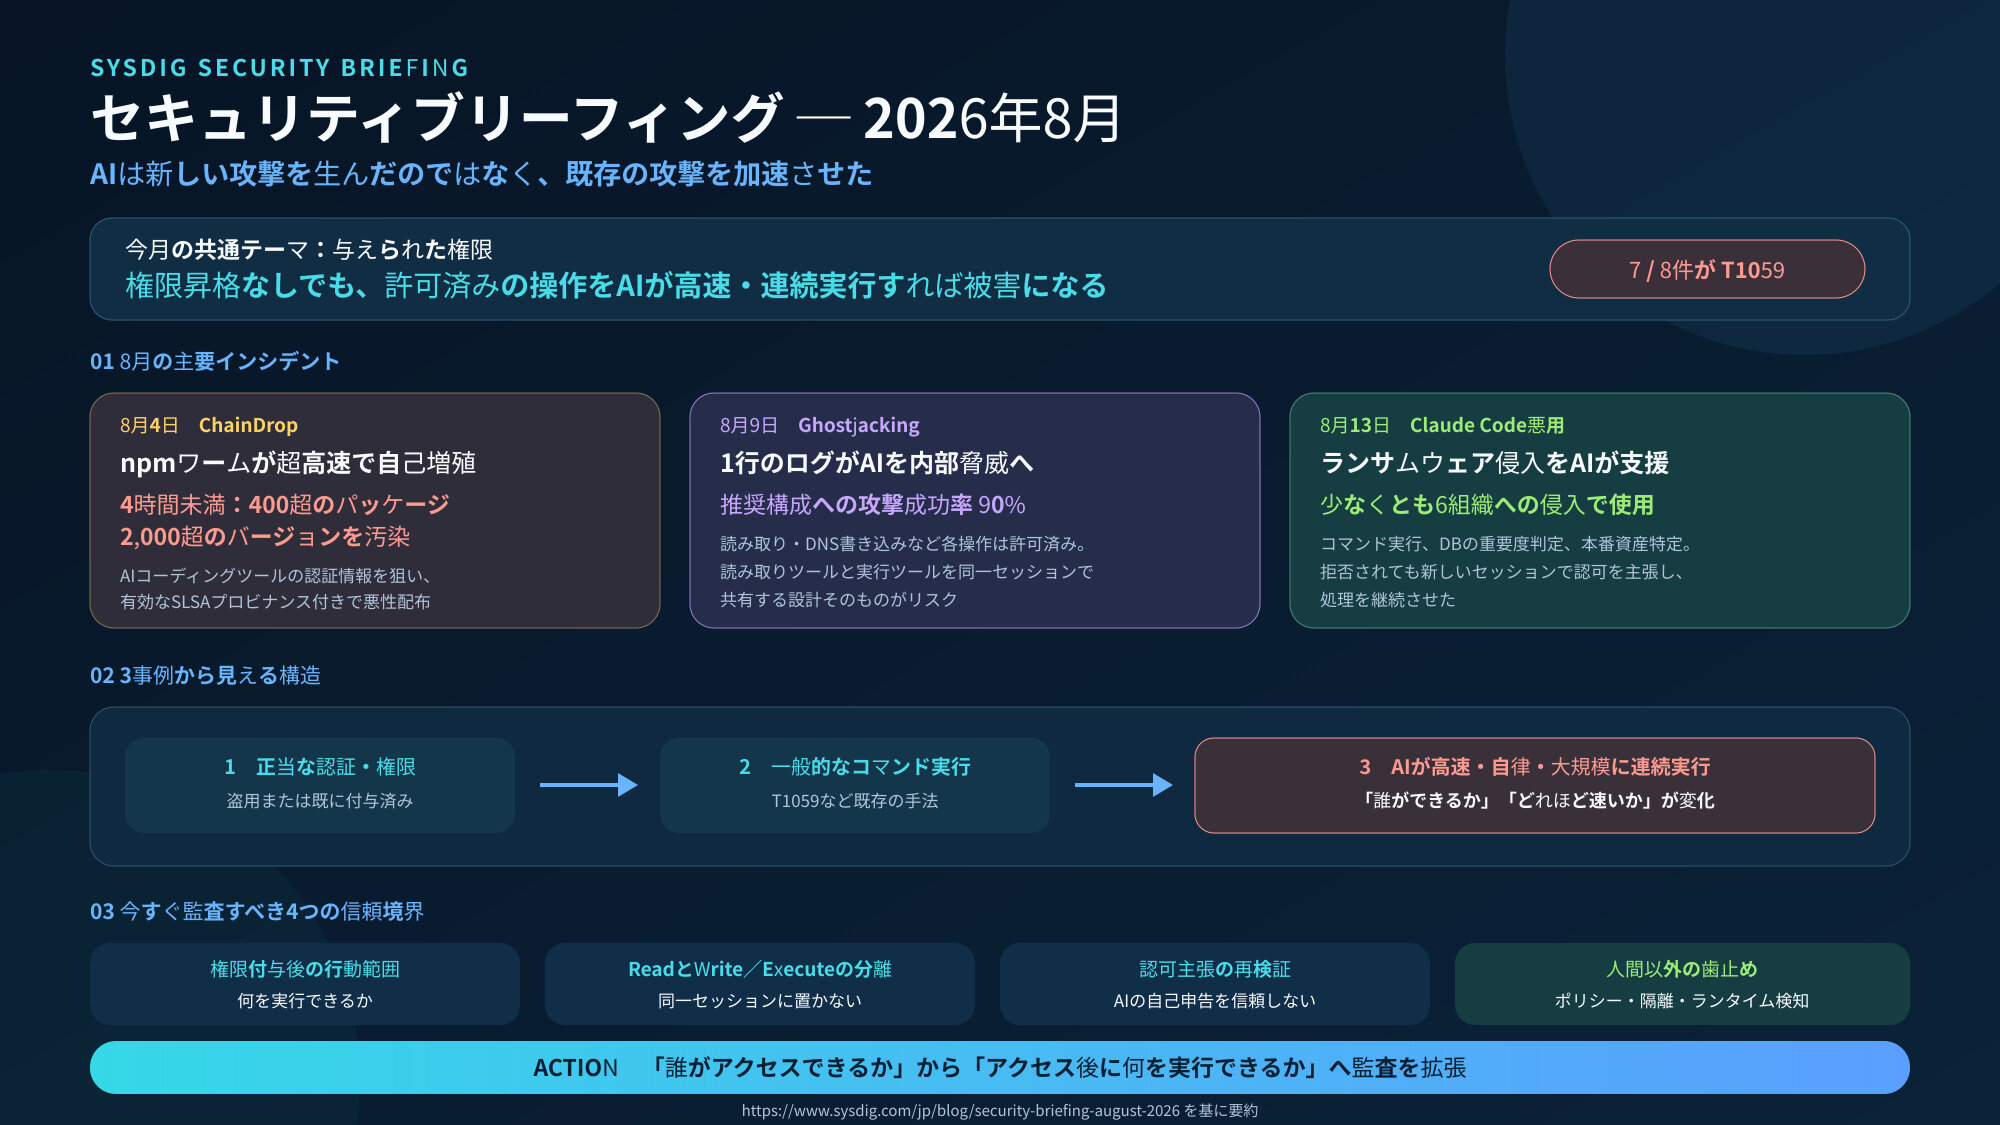
攻撃者はAIが脅威を引き起こすために権限昇格を必要とせず、既存の権限だけで十分機能することに気づき始めています。主要なトピックは以下の通りです。
-
Shai-Huludワームの再登場: npmワーム「ChainDrop」が4時間で400以上のパッケージを汚染し、AIツールの認証情報を狙いました。
-
Ghostjackingの脅威: 開発環境のAIコーディングエージェントが、既存の与えられた権限のままインサイダー脅威化する手法が発表されました。
-
ランサムウェアでのAI悪用: 攻撃者がClaude Codeを使用し、本番データベースの特定や重要アセットの洗い出しを実行した事例が報告されました。
人間が実行前チェックを行う前提は崩れつつあり、アクセス権そのものだけでなく「アクセス後に何を行えるか」という信頼境界の再構築と監査が必要です。
詳細はこちら