マシンスピード、AI抜きで:手作業で作成した marimo CVE-2026-39987 エクスプロイト
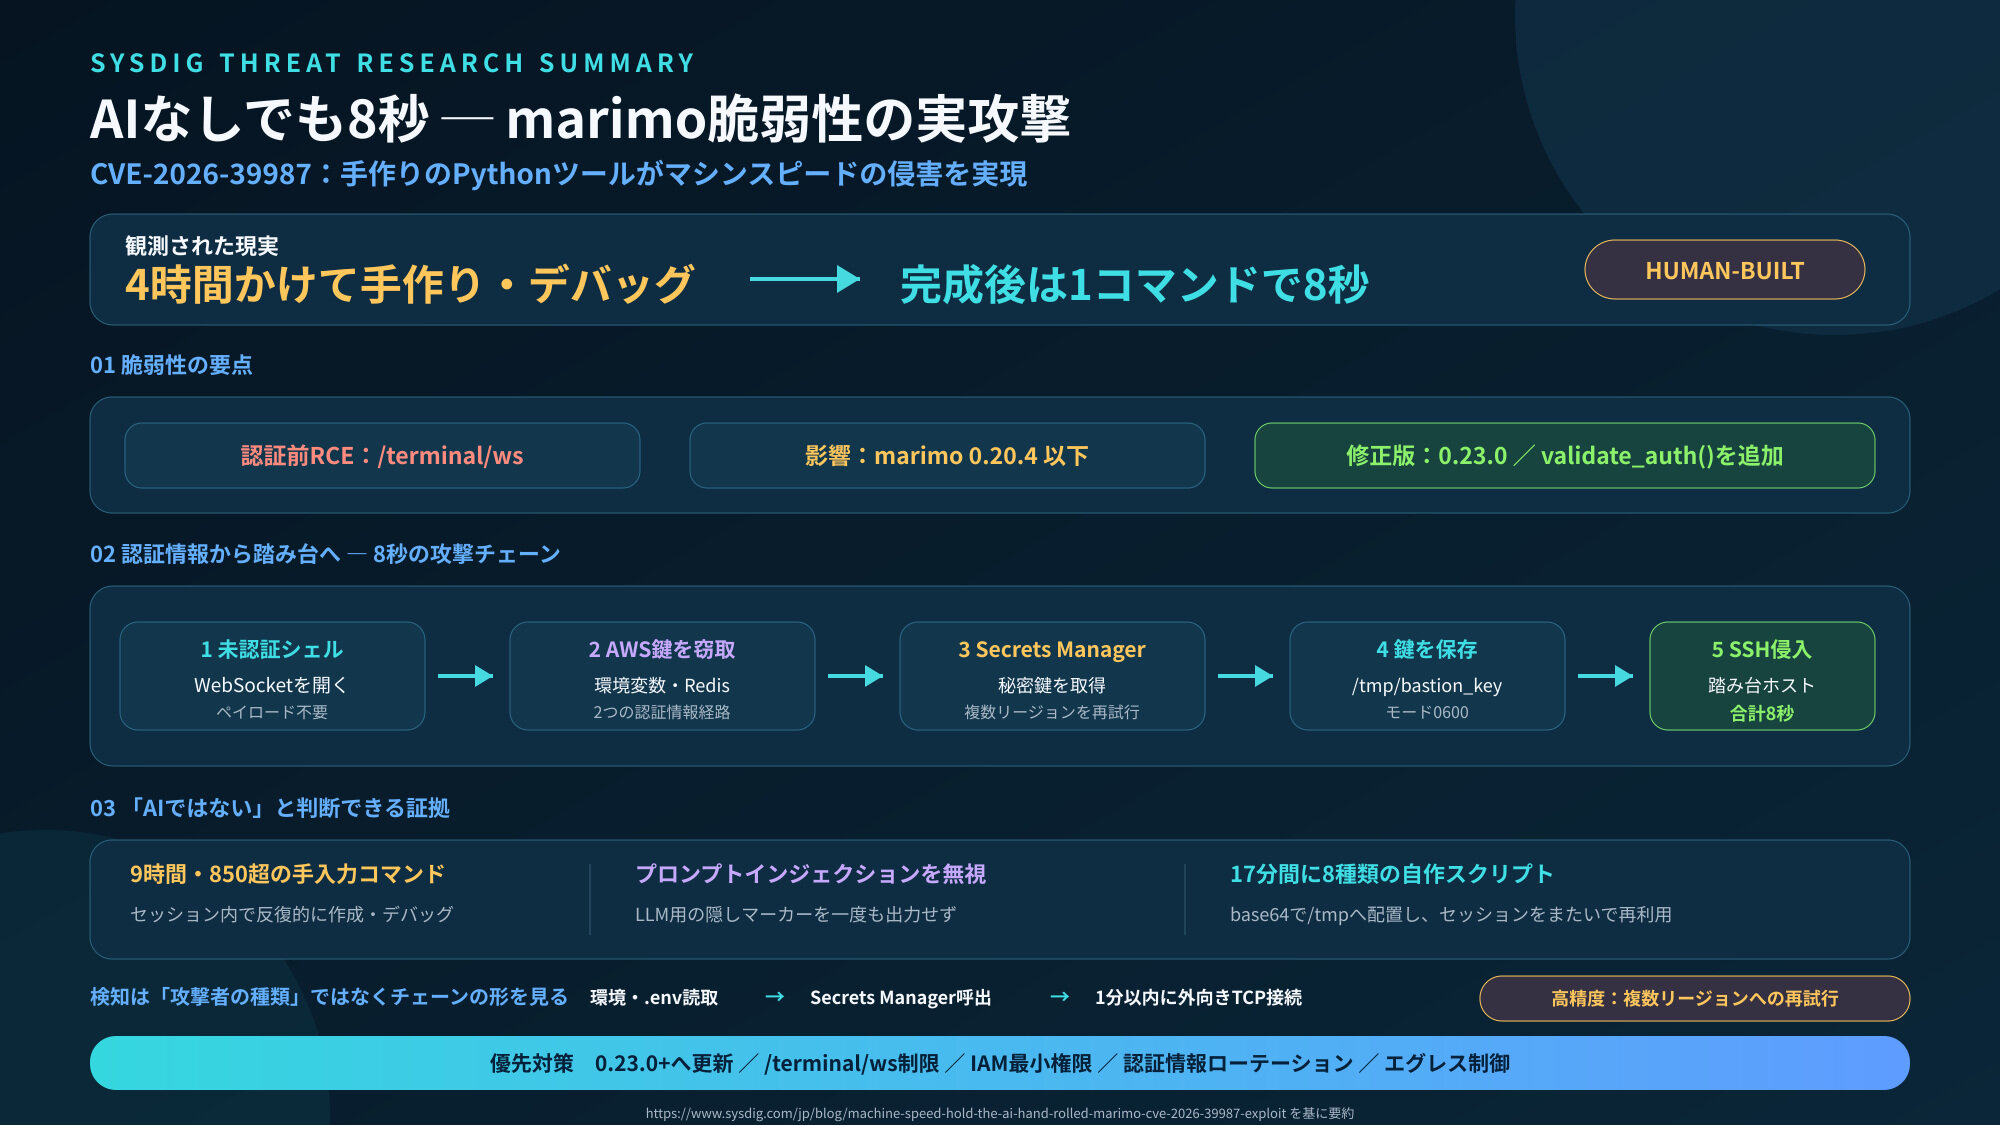
本記事は、AIツールを使わず手動で開発された攻撃ツールキットにより、爆速で実行されたサイバー攻撃事例を解説しています。
攻撃者はmarimoの未認証RCE脆弱性(CVE-2026-39987)を悪用。事前に約4時間かけて手作業で作成・デバッグしたPythonスクリプト群を/tmp/に配置・自動化しておくことで、WebSocketの再接続からAWS Secrets Managerを介した踏み台ホストへのSSH侵入までをわずか8秒で完了させました。
また、仕掛けられたプロンプトインジェクションの罠をスルーするなど、AI駆動型攻撃者特有の行動痕跡を残さない巧みな手口が確認されています。本事例は、熟練した人間による攻撃もAIと同等の高速かつ高度な脅威となり得ることを示しています。
詳細はこちら