なぜSBOMはサプライチェーン攻撃を防げていないのか?
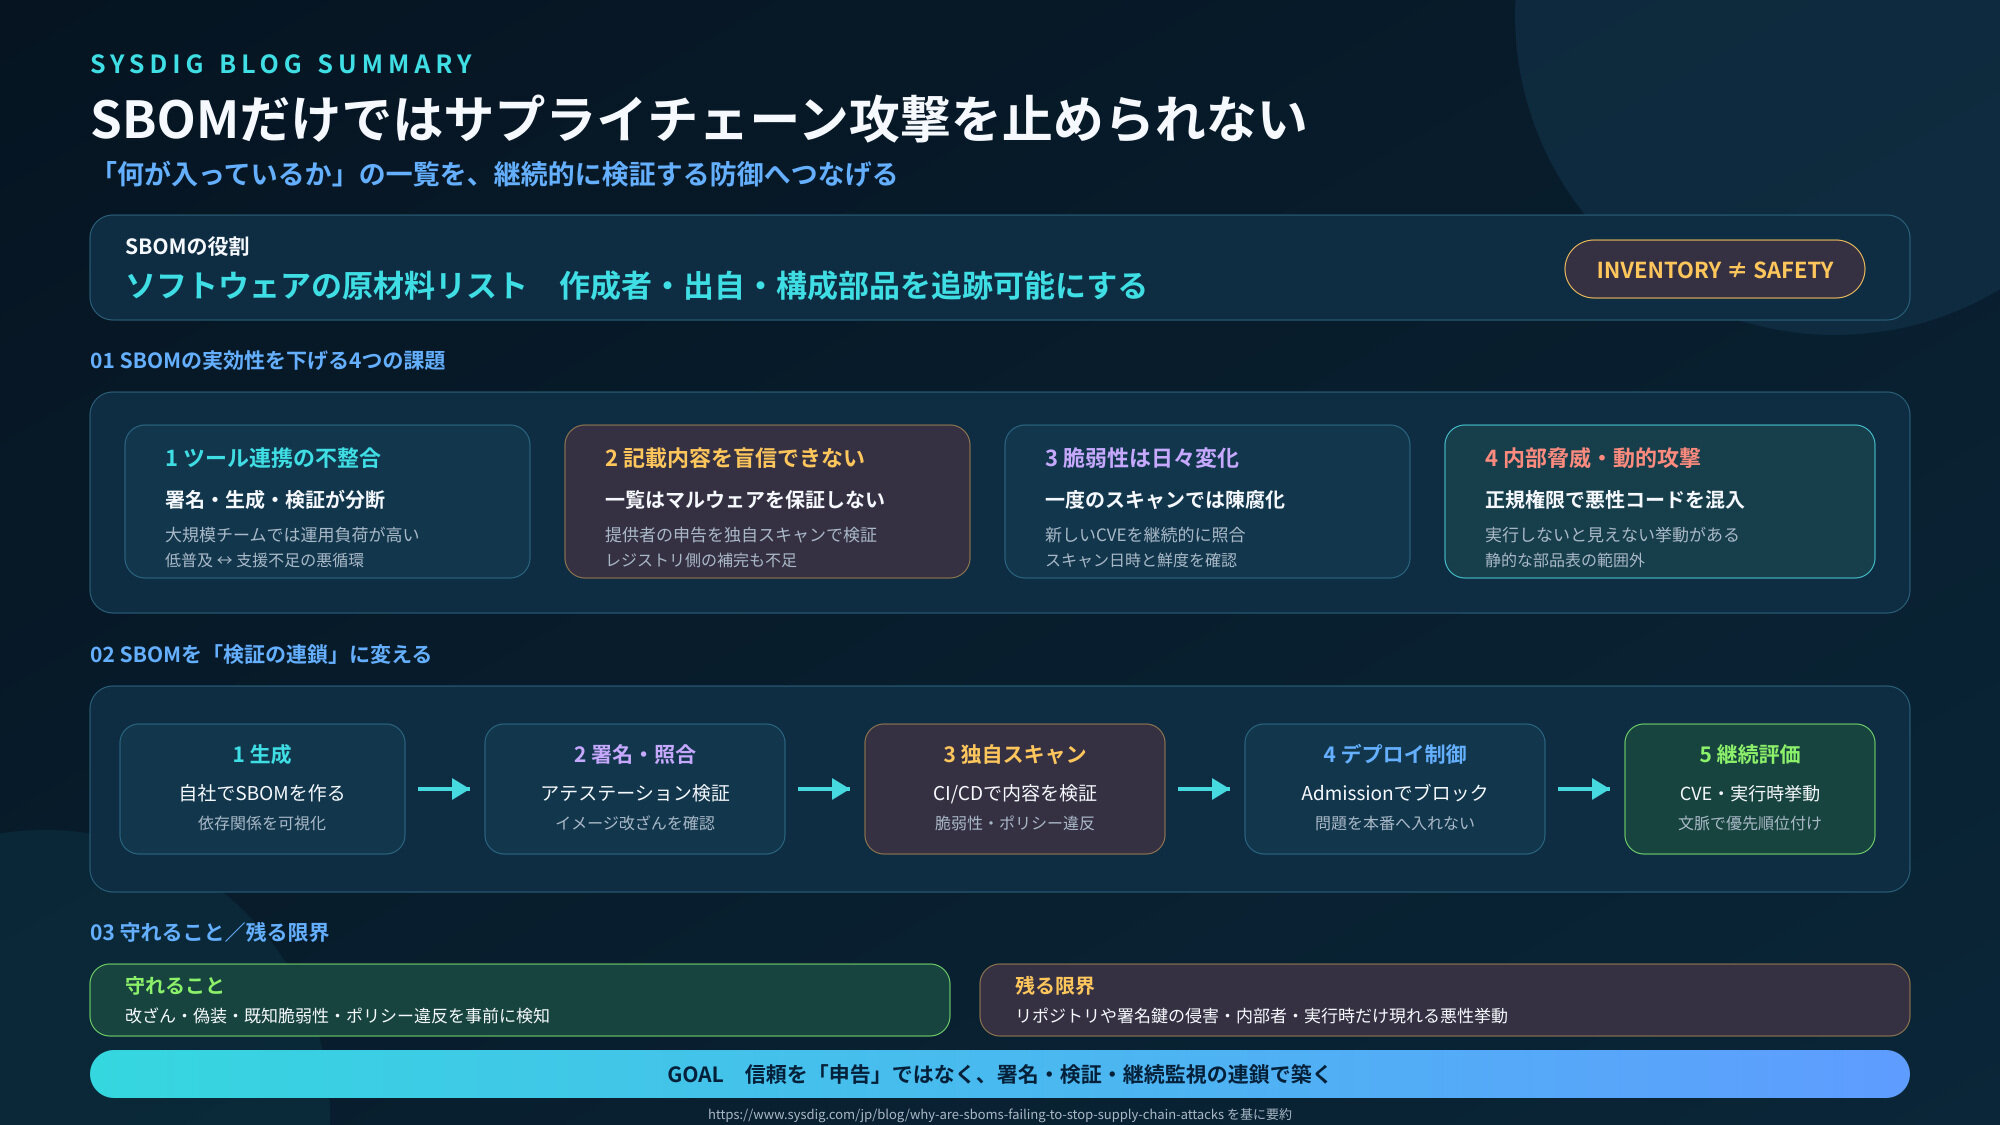
ソフトウェアの原材料リストである ソフトウェア部品表(SBOM) はサプライチェーン攻撃を防ぐ可能性を持つ一方、その普及や効果はいくつかの課題により制限されています。
主な課題として以下が挙げられます。
-
ツールサポートの不整合: 開発ツールとインフラツールの連携やデジタル署名の扱いが複雑で、大規模な拡張が難しい。
-
信頼性の限界: 提供されたSBOMをそのまま信用できず、独自のイメージスキャンなどによる補完が必要。
-
脆弱性の時間的変化: 新たな脆弱性が日々発見されるため、一度きりのスキャンでは不十分。
-
内部の脅威: 内部アクセスによる悪意あるペイロードの混入や高度なバックドアは、従来の静的スキャナーでは検知しにくい。
不完全な点はあるものの、SBOMはインフラ保護に依然として極めて価値の高いツールであり、イメージスキャンやポリシー評価と組み合わせることでセキュリティを向上させることができます。
詳細はこちら