開示規制が求めることは、どれも同じ。違うのは呼び方だけです
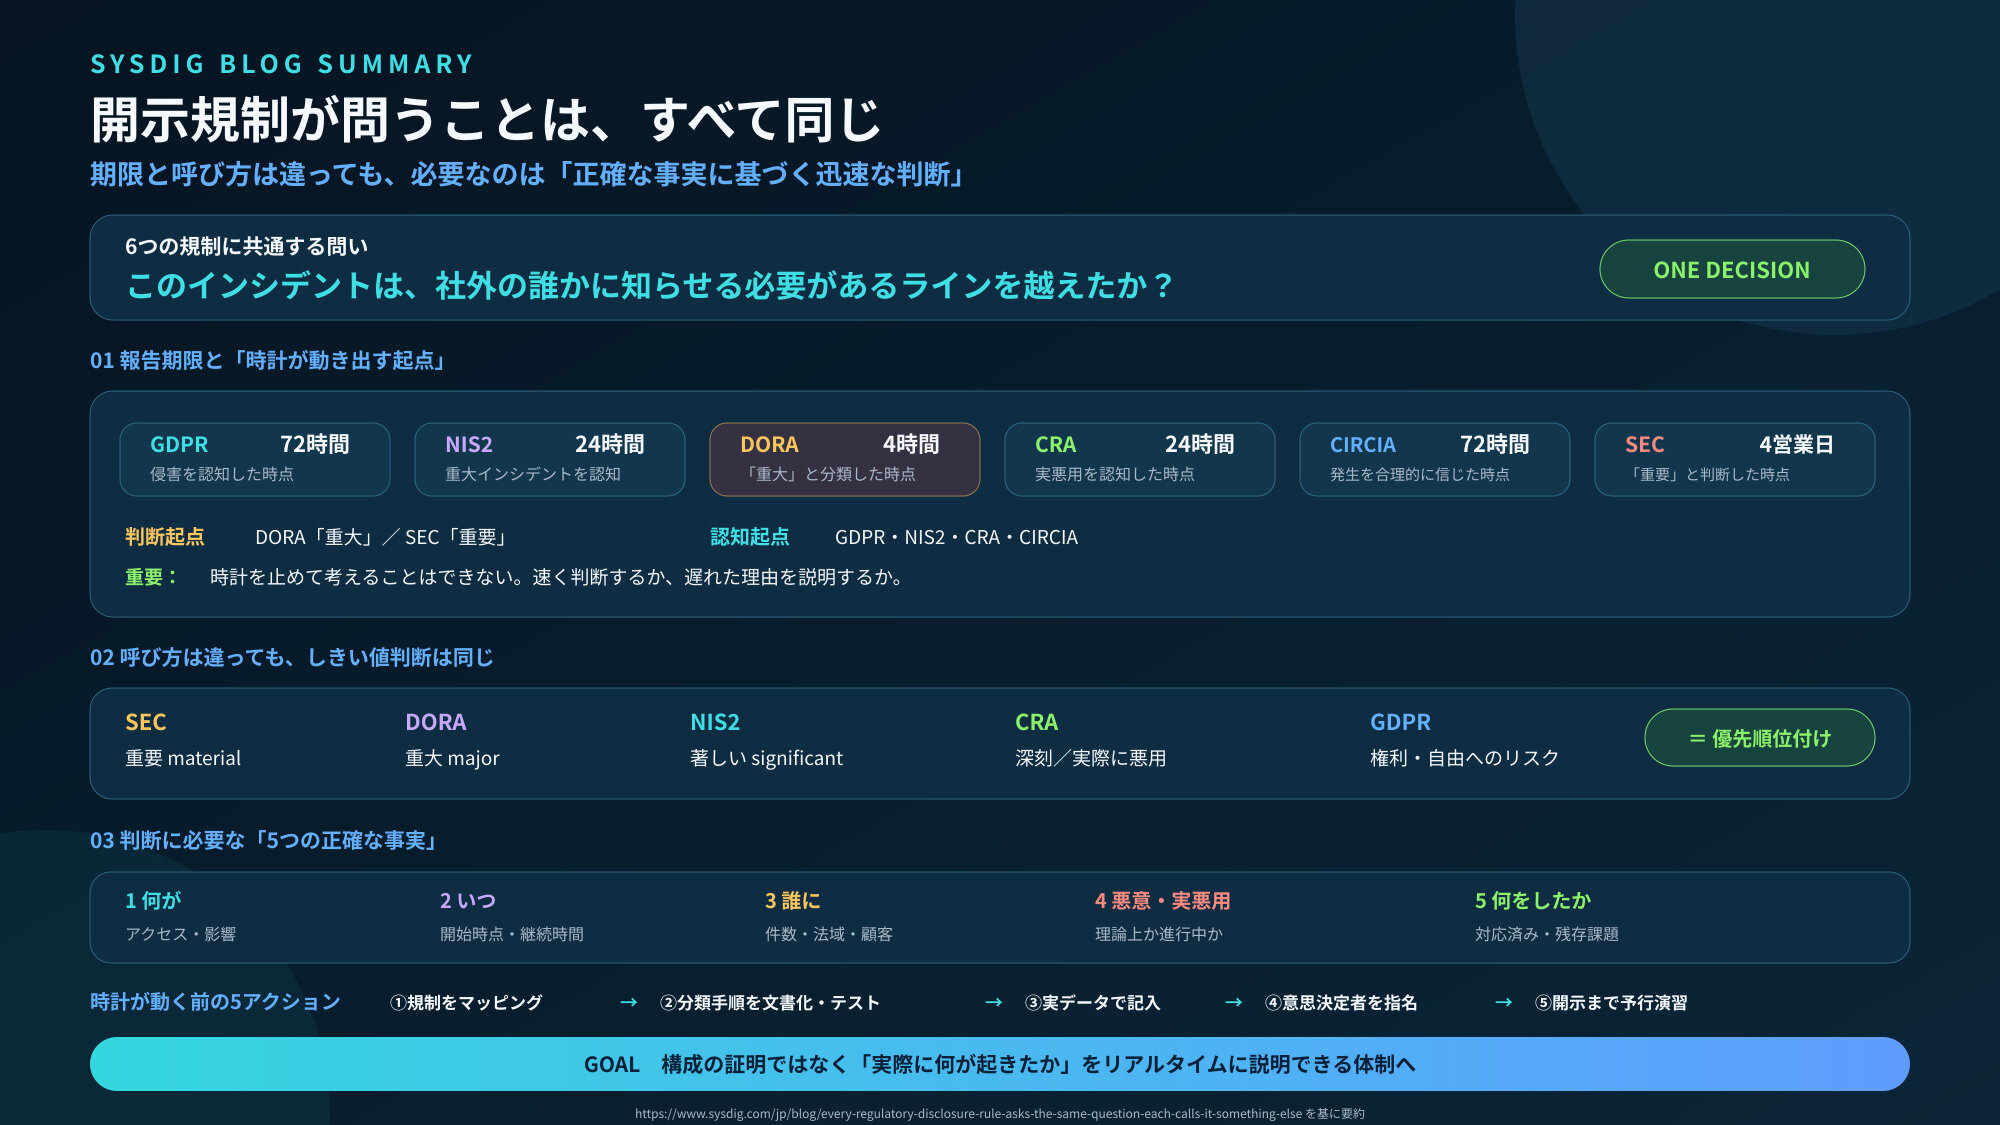
GDPRやNIS2、DORA、CRA、SEC、CIRCIAなど、企業を取り巻くサイバーセキュリティの開示規制は急速に増加しています。これらは報告期限や通知先こそ異なるものの、本質的には「インシデントが社外へ知らせるラインを越えたか」という同一の判断を異なるラベル(重要、重大、深刻など)で求めています。
多くの企業が直面する課題は期限そのものではなく、インシデント発生時に「何が起き、誰に影響したか」という正確な事実を素早く把握し、迅速に分類を下すことにあります。したがって、インシデント発生後に即興で対応するのではなく、事前に規制をマッピングし、分類手法をテストし、チーム全体で実戦的な対応演習を行っておくことが重要であると解説しています。
詳細はこちら