CASE STUDIES & USE CASES
事例・ユースケース
データ活用のヒントを、事例とユースケースから。
セキュアなデータアクセス基盤の実現
三層データ構造(DWH/DM)の課題をデータ仮想化で解決。
全社共通のガバナンスレイヤを構築し、人事異動等への迅速な対応と、分析準備時間の劇的な短縮を実現。
概要
従来、ETLを用いた三層データ構造(DWH/DM)でデータ活用を行っていましたが、 バッチ処理によるタイムラグや、組織変更に伴う権限管理の複雑化が、 現場の迅速な意思決定を阻む壁となっていました。
この課題の解決に向け、SCSKはPoCから参画。 お客様の厳格なガバナンス方針を忠実に反映した 「データ仮想化基盤」を構築しました。
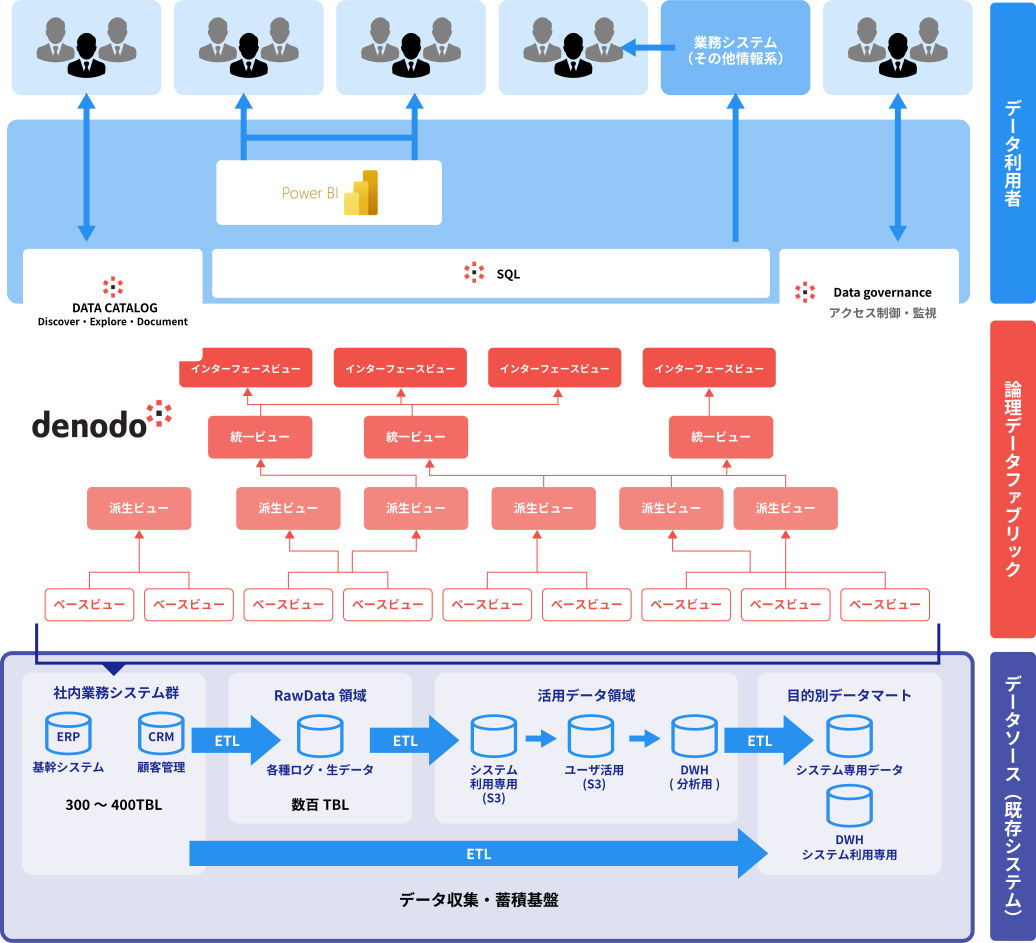
AWS S3(Parquet)やDWHなど、分散していたデータをDenodoで仮想統合することで、 物理的なデータ移動を待つことなく、最新の情報をPower BIなどのBIツールから 直接かつスピーディーに分析できる環境を整備しました。
これによりIT部門の介在を最小限に抑え、 現場ユーザーが自ら必要なデータを探し、分析する 「データ活用の民主化」を加速。 高度なセキュリティ統制と現場のスピード感を両立した、 全社共通のデータファブリックを実現しました。
導入背景
三層構造とバッチ処理の限界
ETLを用いたDWH/データマート構築では、 データ作成に多大なバッチ時間を要し、 分析のリアルタイム性に欠けていました。
アクセスポイントの非統一
利用者によってデータへの接続先が異なり、 IT部門は現場から寄せられる 「データが見たい」という要望への対応に追われていました。
深刻なデータサイロ化
AWS S3(Parquet)やDWHなど、 形式の異なるデータが各所に存在。 横断的な集計には属人化した高度な加工が必要でした。
選定ポイント
物理移動を伴わず統制できる
「論理レイヤー機能」
S3やDWHなどを物理的に統合せず、 Denodo上の論理レイヤーで仮想的に統合。 行・列単位でのきめ細かなアクセス制御にも対応します。
既存認証基盤を活用できる
「SAML/SSO連携」
主要なIDプロバイダーとのSAML/OAuth連携を標準サポート。 既存の認証基盤を活かしたセキュアな環境を構築できます。
標準データカタログと
セマンティック検索
ブラウザ上から必要なデータを検索し、 その場で内容を確認できるデータカタログを標準搭載。 セルフサービスでのデータ活用を支援します。
導入効果
「共通ガバナンスレイヤー」の確立
Denodoが統制レイヤーとして機能。 人事異動などに伴う権限変更にも、 迅速に対応できる体制を整備しました。
準備時間の短縮と分析の迅速化
従来のバッチ処理の一部が不要となり、 データ準備時間を大幅に短縮。 意思決定に必要なデータをすぐに取得できるようになりました。
利用者負荷を抑えた環境移行
BIからの参照方法は変えず、 バックエンドのみを仮想化。 利用者に負担をかけず、利便性と統制を向上させました。
システム概要
5分でわかる「データ仮想化」とDenodo
データを「移さず、つないで、活用する」とは?
データ仮想化の基本からDenodoの特長まで5分でわかる資料にまとめました。
- データ仮想化の基本
- ETLとの違い
- Denodoでできること